
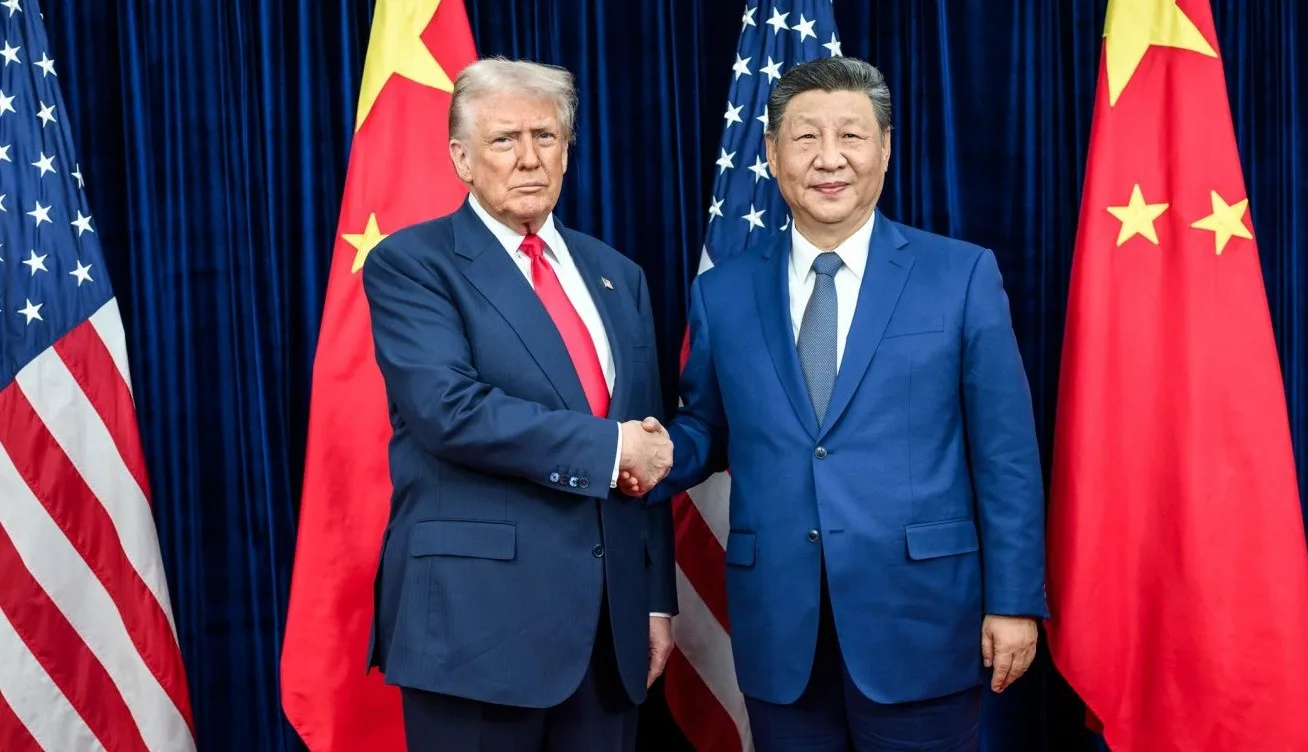
Un rapporto di intelligence completamente falso, prodotto con l’aiuto di un chatbot di intelligenza artificiale, ha spinto l’esercito statunitense a pianificare l’intercettazione e l’abbordaggio di una nave cinese in Medio Oriente, in un episodio che secondo le fonti CNN “ha quasi scatenato una guerra” tra Washington e Pechino. L’errore è stato scoperto solo pochi istanti prima del via libera all’operazione, quando funzionari hanno riesaminato il dossier e hanno capito che un analista aveva usato strumenti di IA per elaborare e “confezionare” informazioni inesatte sul carico della nave.
La dinamica dell’episodio: allerta, aerei in volo e militari pronti all’abbordaggio
Secondo quattro fonti citate da CNN, nella primavera del 2026 – nel pieno delle operazioni legate al conflitto con l’Iran – è circolato nei vertici militari Usa un report che segnalava una nave cinese in transito in Medio Oriente come trasportatrice di componenti riconducibili a un programma di armi nucleari. La notizia ha attivato immediatamente la macchina militare: personale armato si stava preparando a salire a bordo dell’imbarcazione e aerei militari erano già decollati dalle basi della regione.
Solo poco prima dell’esecuzione dell’operazione, però, alcuni funzionari hanno deciso di approfondire la provenienza e la solidità del rapporto. È emerso così che il documento era stato redatto da un analista del comando delle operazioni speciali con il supporto di un chatbot di intelligenza artificiale, il quale aveva identificato in modo errato la natura del carico trasportato dalla nave. Una fonte ha definito il rapporto “completamente falso”, aggiungendo che quell’errore “ha quasi scatenato una guerra”, perché qualsiasi azione militare statunitense contro una nave cinese rischiava di innescare una spirale di ritorsioni e un conflitto armato diretto tra le due superpotenze.
Come è stato prodotto il rapporto: chatbot, dati aperti e intelligence classificata
L’analista, secondo le ricostruzioni, ha interrogato un chatbot partendo da alcune informazioni sul manifesto di carico della nave, provenienti dallo US Special Operations Command Pacific, con base alle Hawaii. Non è chiaro se il chatbot fosse un prodotto commerciale o uno strumento sviluppato internamente dal governo Usa; secondo un ex alto funzionario a conoscenza dei sistemi di IA usati da militari e intelligence, “gli strumenti interni sono per lo più copie di quelli commerciali, solo con un po’ di rossetto”. Il bot ha fuso intelligence open source con dati classificati di signals intelligence in possesso del governo e ha raggiunto la conclusione – rivelatasi poi errata – secondo cui la nave trasportava materiali legati a un programma nucleare militare.
Successivamente, l’analista ha usato di nuovo l’IA per “impaginare” i risultati in un formato di rapporto di intelligence standard, quello normalmente considerato affidabile dai comandi militari, e lo ha diffuso attraverso i canali istituzionali. Solo il controllo finale, effettuato quando l’operazione era ormai sul punto di essere autorizzata, ha fatto emergere l’errore e ha bloccato l’azione.
Il contesto: corsa all’IA nel Pentagono e strategia di accelerazione di Hegseth
L’episodio si inserisce in un contesto di adozione rapidissima dell’intelligenza artificiale da parte del Dipartimento della Difesa e della comunità di intelligence statunitense. La logica ufficiale è che l’IA possa aiutare i militari a prendere decisioni sul campo di battaglia – quali obiettivi colpire, quali asset spostare – più velocemente di un avversario come la Cina, che potrebbe a sua volta puntare su queste tecnologie per guadagnare un vantaggio.
A gennaio 2026, il segretario alla Difesa Pete Hegseth ha lanciato la “Artificial Intelligence Acceleration Strategy”, un piano per accelerare l’uso dell’IA in ambito militare. In un discorso di presentazione, Hegseth ha dichiarato: “Scateneremo la sperimentazione, elimineremo le barriere burocratiche, concentreremo i nostri investimenti e dimostreremo l’approccio esecutivo necessario per assicurarci di guidare l’IA militare”. Un memo strategico ha poi ordinato di rendere l’IA disponibile attraverso diversi programmi, con l’obiettivo di “democratizzare la sperimentazione e la trasformazione dell’IA nel Dipartimento”, mettendo “i modelli di IA leader al mondo direttamente nelle mani dei nostri tre milioni di personale civile e militare, a tutti i livelli di classificazione”.
Standard frammentati, rischi immediati e il nodo del “human in the loop”
Nonostante la spinta all’adozione, l’implementazione dell’IA nel Pentagono e nell’intelligence appare frammentata. Diverse parti del governo usano strumenti diversi, con ordini e standard di sicurezza differenti; non esiste un unico protocollo condiviso per verificare l’affidabilità delle informazioni generate da questi sistemi. Di conseguenza, l’affidabilità e le funzionalità dei vari modelli di IA in uso variano sensibilmente da un’area all’altra.
Mentre a Washington si discute da settimane dei rischi esistenziali dell’IA – con avvertimenti di ingegneri della Silicon Valley e CEO tech sulla possibilità che sistemi avanzati sfuggano al “controllo umano” –, l’episodio della nave cinese mette in luce un pericolo più immediato e concreto: esseri umani che prendono decisioni disastrose basandosi su informazioni inaccurate o fuorvianti prodotte da chatbot e sistemi automatizzati. Fonti hanno segnalato che l’uso dell’IA per il “targeting” è in forte crescita, ma non esistono linee guida chiare su come la presenza di un “umano nel ciclo” possa prevenire errori fatali, vittime civili o incidenti di fuoco amico.
“Allucinazioni”: Cosa sono?
Strumenti basati su IA come ChatGPT ci hanno affascinato per la loro capacità di produrre risposte fluide, coerenti e apparentemente autorevoli a qualsiasi domanda. Ma man mano che sempre più persone si rivolgono a questa tecnologia per compiti scolastici, ricerche sul lavoro o persino consigli su salute e finanze, uno dei suoi limiti più evidenti emerge con forza: i modelli di IA spesso si inventano le cose.
I ricercatori hanno cominciato a chiamare questa tendenza “allucinazioni” o, in alcuni casi, “confabulazioni”, come ha definito il responsabile AI di Meta in un tweet.
Secondo Suresh Venkatasubramanian, professore alla Brown University che ha contribuito alla Carta dei Diritti sull’IA della Casa Bianca, però, queste definizioni riflettono la nostra abitudine umana ad antropomorfizzare le macchine. La realtà, spiega, è che i grandi modelli linguistici alla base di strumenti come ChatGPT sono addestrati a “produrre una risposta plausibile” ai prompt degli utenti: qualsiasi output che suoni coerente e verosimile è, per il modello, una risposta accettabile, anche se inventata. Non c’è, in questi sistemi, una reale “conoscenza della verità”.
In termini pratici, un’allucinazione dell’IA si verifica quando il modello “inizia a inventare cose — cose che non sono in linea con la realtà”, ma lo fa con piena sicurezza.
Gli esempi di alto profilo non mancano. Quando Google ha presentato in demo Bard, il suo rivale di ChatGPT, lo strumento ha fornito pubblicamente una risposta errata sulle nuove scoperte del James Webb Space Telescope. Un avvocato di New York ha utilizzato ChatGPT per ricerche legali e ha presentato in tribunale un memorandum con sei casi “falsi”, inventati dal chatbot. Il media CNET è stato costretto a emettere correzioni dopo che un articolo generato da IA ha dato consigli finanziari personali estremamente inaccurati sull’interesse composto.
Le aziende dietro i chatbot hanno inserito alcune barriere per limitare il peggio di queste allucinazioni e avvertono esplicitamente gli utenti che gli output possono essere inaccurati. Tuttavia, nel settore resta un dibattito aperto: molti esperti ritengono che le allucinazioni possano essere una caratteristica intrinseca di questi modelli, difficile se non impossibile da eliminare completamente. Sundar Pichai, CEO di Google, ha dichiarato che “nessuno nel settore ha ancora risolto i problemi delle allucinazioni” e che la questione è oggetto di “intenso dibattito”. Sam Altman, CEO di OpenAI, ha previsto che ci vorranno uno o due anni per portare il problema “a un livello molto, molto migliore”, ma ha anche ammesso, quasi scherzando, di fidarsi meno delle risposte di ChatGPT di chiunque altro al mondo.
Il nodo centrale è che contrastare le allucinazioni potrebbe limitare la creatività degli strumenti di IA: più si spinge un modello verso la precisione fattuale, più si rischia di ridurre la sua capacità di generare testi originali, poesie o idee innovative. Al tempo stesso, i rischi diventano concreti quando le persone usano questi sistemi per decisioni che influenzano la salute, il voto o altre scelte delicate.
